الأمن السيبراني (رويترز)
الخميس 22 أكتوبر 2026 / 12:52
سارعت بنوك وشركات طيران ومؤسسات يابانية إلى تعليق خدماتها الرقمية مؤقتاً، تحسباً لاستغلال ثغرة أمنية خطيرة في لغة البرمجة "PHP" لشن هجمات إلكترونية مُحتملة، وسط تحركات لشركات وحكومات حول العالم لتحديث أنظمتها وتعزيز حماية بنيتها التحتية الرقمية.
أوقفت وحدات مصرفية لمجموعة "ميزوهو المالية" خدماتها، واتخذت تدابير طارئة لتعزيز الحماية، وعلّق بنك "شيزوكا" موقعه الإلكتروني وتطبيقه، وأوقفت مجموعة "ميتسوبيشي يو إف جيه المالية" جزءاً من خدماتها.
تشير "بلومبرغ" إلى أن الإجراءات الاحترازية في اليابان امتدت إلى خدمات مصرفية وتطبيقات حجز السفر، ومواقع دعم العملاء، استجابة لدعوة رئيسة الوزراء ساناي تاكايتشي، التي وجهت المؤسسات الحكومية والشركات التي تستخدم اللغة، إلى تثبيت التحديثات في أسرع وقت ممكن.
في هذا السياق، واجه مستخدمون صعوبات في الوصول إلى حسابات استثمارية واستخراج بطاقات صعود الطائرة الرقمية واستخدام مواقع خدمة العملاء.
لم تؤكد السلطات اليابانية وقوع هجمات استغلت ثغرات "PHP" حتى الوقت الحالي، لكن إجراءاتها تأمينية واحترازية لمنع أي خسائر مُحتملة، وفق كبير أمناء مجلس الوزراء، مينورو كيهارا، خلال مؤتمر صحفي.
بنوك وشركات طيران تعطل خدماتها
بدورها، أوقفت وحدات مصرفية وأمنية تابعة لمجموعة "ميزوهو المالية" بعض خدماتها، معلنة اتخاذ تدابير طارئة لتعزيز الحماية، كما علق بنك "شيزوكا" موقعه الإلكتروني وتطبيقه، وأوقفت مجموعة "ميتسوبيشي يو إف جيه المالية" جزءاً من خدماتها عبر الإنترنت.
 الـAI يكتشف واحدة من أخطر الثغرات الأمنية في تاريخ الإنترنت - موقع 24في تهديد خطير لأكثر من 75% من مواقع الإنترنت حول العالم، كشف مطورون وباحثون أمنيون بمساعدة الذكاء الاصطناعي، ثغرة أمنية خطيرة تتيح للمخترقين السيطرة على الخوادم وسرقة البيانات، في وقت يسابق فيه خبراء الأمن السيبراني الزمن لإصلاحها، وسط مخاوف من تسريع استغلال التقنية نفسها لشن هجمات إلكترونية.
وفي قطاع الطيران، أعلنت شركة أول نيبون إيرويز "ANA"، التابعة لمجموعة "إيه إن إيه هولدينغز" تعطيل بعض خدماتها، من بينها إصدار بطاقات الصعود إلى الطائرة عبر تطبيق "آبل واليت".
كما أوقفت "جابان إيرلاينز" بعض صفحاتها وخدماتها الإلكترونية، معللة ذلك بأعمال صيانة للنظام، فيما علقت شركة "إيست غابان ريلوي" بعض خدماتها عبر الإنترنت، وأغلقت "سفن إيليفن اليابان" موقع دعم العملاء.
وامتدت التدابير إلى جهات حكومية، إذ أوقفت اليابان بعض صفحات موقعي وزارتي المالية والصحة، في إطار الإجراءات الرامية إلى الحد من المخاطر المحتملة لحين تأمين الأنظمة المتأثرة.
البرمجيات القديمة تزيد مخاطر اليابان
ورغم تراجع شعبية لغة "PHP" البرمجية بين المطورين المشاركين في استطلاعات عالمية، فإن اللغة لا تزال واسعة الاستخدام في اليابان، حيث تعتمد عليها تطبيقات ويب ومتاجر إلكترونية وأنظمة مبنية على "ووردبريس"، بما في ذلك أنظمة تستخدم إصدارات قديمة منها.
وفي استطلاع شمل شركات مدرجة في بورصة طوكيو، قال 70% من المشاركين الذين يستخدمون "PHP"، إنهم يعتمدون على برمجيات قديمة انتهى دعمها، وهو ما يشير إلى اتساع قاعدة الأنظمة التي قد تواجه مخاطر أمنية.
وتتفاقم هذه التحديات مع النقص في الكوادر المتخصصة بالأمن السيبراني، إذ تعاني البلاد نقصاً يُقدر بنحو 110 آلاف متخصص في هذا المجال، استناداً إلى دراسة أجرتها منظمة "ISC2" غير الربحية.
تحركات دولية لاحتواء المخاطر
لم تقتصر الإجراءات على اليابان، إذ سارعت حكومات في أوروبا وأمريكا الشمالية إلى تقييم المخاطر المحتملة عقب الكشف عن الثغرات وإصدار التحديثات الأمنية.
وبدأت فنلندا إيقاف مواقع حكومية، أمس الأربعاء، كما أوقفت جهات حكومية هولندية مواقع وطنية ومحلية، في خطوة احترازية تهدف إلى تقليل فرص استغلال الثغرات قبل استكمال إجراءات الحماية.
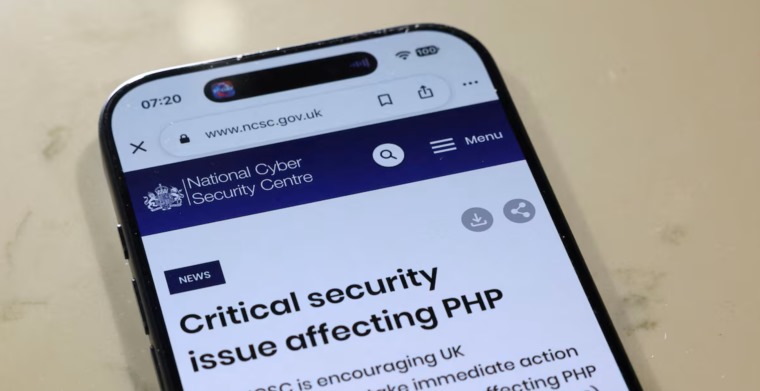
وتكمن خطورة الثغرات في انتشار "PHP" على نطاق واسع ضمن البنية التحتية للإنترنت، إذ تُستخدم في تشغيل ملايين المواقع والتطبيقات، بما فيها متاجر التجارة الإلكترونية وأنظمة إدارة المحتوى.
ويمكن أن يؤدي استغلال الثغرات في الأنظمة المتأثرة إلى تنفيذ تعليمات برمجية غير مصرح بها، بما يفتح المجال أمام سرقة البيانات أو تثبيت برمجيات خبيثة أو اختراق الخوادم.
وفي ظل هذه المخاطر، يمثل تعطيل الخدمات مؤقتاً أحد الخيارات الاحترازية المتاحة أمام المؤسسات التي لا تستطيع ضمان سلامة أنظمتها قبل تثبيت التحديثات اللازمة.
في هذا السياق، دعا خبير أمن تكنولوجيا المعلومات الألماني كريستوف فيشر، في تصريحات لوكالة الأنباء الألمانية، ضرورة إيقاف المواقع الإلكترونية غير المحمية على الفور، في إطار مواجهة الثغرة، بقوله: "يجب ألا تظل الأنظمة المتصلة بالإنترنت، التي لم يتسن حتى الآن تثبيت تحديث أمني لها، متصلة بالشبكة تحت أي ظرف من الظروف".