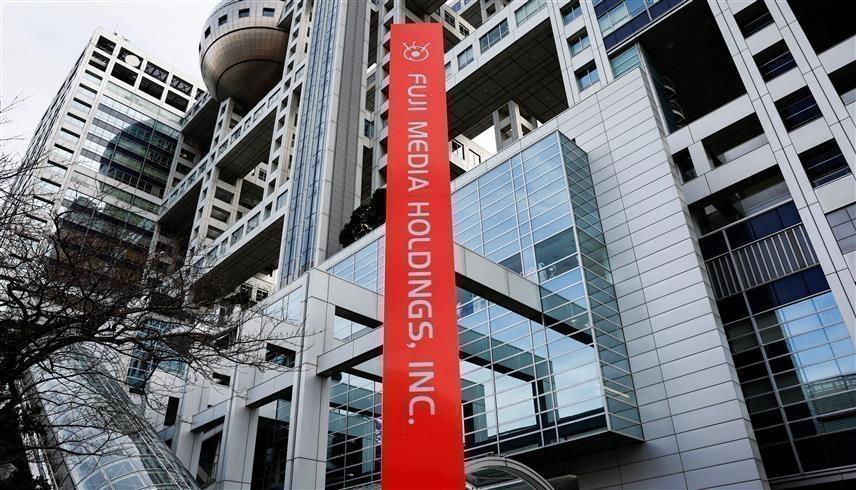
المقر الرئيسي لشركة فوجي ميديا هولدينغز في منطقة أودايبا بالعاصمة اليابانية طوكيو (رويترز)
الجمعة 9 أكتوبر 2026 / 14:12
تواجه اليابان موجة متصاعدة من الهجمات الإلكترونية التي تستهدف شركات ومؤسسات وخدمات عامة، في وقت تتزايد فيه المخاطر المرتبطة بسرقة البيانات وتعطيل الأنظمة الرقمية، بما يفرض أعباء مالية وتشغيلية متنامية على الشركات، ويرفع كلفة الاستثمار في الحماية والاستجابة للحوادث.
وأظهرت حوادث متلاحقة خلال الأسابيع الأخيرة اتساع نطاق التهديدات، من اختراقات طالت ملايين الحسابات، إلى هجمات ببرمجيات الفدية عطلت خدمات شركات وجهات محلية وجامعات، بالتزامن مع بدء اليابان تطبيق إطار جديد للدفاع السيبراني النشط مطلع أكتوبر.
ملايين الحسابات في مرمى الهجمات
وأعلنت شركة Times Mobility المشغلة لخدمة "تايمز كار" أن هجوماً إلكترونياً اكتُشف في 25 سبتمبر 2026 أدى إلى تسرب بيانات نحو 6.6 ملايين حساب، تشمل أعضاء حاليين وسابقين ومتقدمين لم تكتمل عضويتهم. كما أكدت الشركة الوصول إلى نحو 1.6 مليون وثيقة تتضمن صور هويات ووثائق تعريف، من بينها رخص قيادة. ولم تؤكد الشركة تسرب بيانات بطاقات ائتمان.
وبعد أيام، أعلنت شركة Monogatari Corp. المشغلة لسلسلة "Yakiniku King" عن اختراق نظام إدارة أعضاء تطبيقها، مؤكدة تسرب بيانات 10,788,963 حساباً من أصل 10,808,784 حساباً مسجلاً. وشملت البيانات أرقام العضوية والأسماء وعناوين البريد الإلكتروني وأرقام الهواتف، بينما لم تشمل كلمات المرور أو بيانات الميلاد أو تاريخ استخدام المطاعم.
كما قالت Daiwa Securities إن بيانات تخص ما يصل إلى نحو 110 آلاف عميل ربما تعرضت للتسرب بعد اختراق خادم تابع لمتعهد خارجي، بينما لم تُخترق أنظمة الشركة نفسها، ولم تسجل معاملات غير مشروعة مرتبطة بالحادث.
هجمات تعطل الأعمال والخدمات
وامتدت التداعيات إلى البنية التحتية الرقمية، بعدما تعرضت شركة IDC Frontier التابعة لـ"سوفت بنك" لهجوم ببرمجيات الفدية في 7 أكتوبر، ما أدى إلى تعطيل خدمات سحابية تستخدمها 495 شركة وجهة حكومية محلية. وشملت التداعيات توقف مواقع إلكترونية وتعطل بعض عمليات الشحن والاستلام لدى شركات تعتمد على أنظمة الشركة.
كما تعرضت جامعة أوساكا متروبوليتان لهجوم يُشتبه في أنه ببرمجيات الفدية، تسبب في توقف نحو 500 خادم وتعطيل الشبكة الداخلية وعدد من الأنظمة الأكاديمية والإدارية، مع احتمال تسرب بيانات تخص ما لا يقل عن 130 ألف طالب وموظف وشخص مرتبط بالجامعة. وألغت الجامعة بعض المحاضرات نتيجة تعطل أنظمتها، بينما لم يثبت أن الجامعة "أغلقت لمدة أسبوع" بالكامل.
ارتفاع واضح في وتيرة الهجمات
وأظهرت بيانات حديثة أن عدد الهجمات الإلكترونية التي استهدفت مؤسسات يابانية ارتفع بصورة ملحوظة خلال 2026. وبحسب دراسة أوردتها "أسوشيتد برس" استناداً إلى صحيفة "يوميوري" وشركة Trend Micro، تجاوز عدد الحالات المعلنة 500 حادثة هذا العام، مقارنة بـ473 في 2023 و503 في 2024. كما قالت "فوريسكوت" إن عدد الجهات المهددة التي تستهدف اليابان ارتفع 82% خلال عامين، فيما زادت بلاغات هجمات الفدية على المؤسسات اليابانية 39% على أساس سنوي.
قانون جديد للدفاع السيبراني النشط
وفي 1 أكتوبر 2026 دخلت أجزاء رئيسية من قانون تعزيز قدرات الاستجابة السيبرانية في اليابان حيز التنفيذ، ما أتاح للشرطة وقوات الدفاع الذاتي، ضمن ضوابط قانونية محددة، الوصول عن بُعد إلى خوادم ومعدات تستخدم في الهجمات وتحييدها قبل أن تتسبب في أضرار جسيمة للبنية التحتية أو الأنظمة الحيوية.
ويشمل الإطار الجديد أيضاً متطلبات أكثر صرامة على مشغلي البنية التحتية الحيوية للإبلاغ عن الحوادث السيبرانية، مع إشراف هيئة مستقلة على بعض إجراءات الوصول والتحييد. لذلك فالأدق عدم القول إن القانون يسمح ببساطة "باختراق الخوادم المعادية"، بل إنه يمنح سلطات محددة للشرطة وقوات الدفاع الذاتي للوصول إلى البنية المستخدمة في الهجمات وتحييدها وفق شروط وإشراف قانوني.
الذكاء الاصطناعي يزيد تعقيد التهديدات
وتتزامن هذه التطورات مع تزايد استخدام أدوات الذكاء الاصطناعي في الأنشطة الإلكترونية الهجومية، إذ تشير تقارير حديثة إلى أن هذه الأدوات تخفض الحواجز التقنية أمام المهاجمين وتساعدهم على أتمتة عمليات الاستطلاع والهجوم وتحسين السرعة والتخفي. وأفادت "رويترز" بأن الهجمات في اليابان شهدت ارتفاعاً ملحوظاً خلال سبتمبر، بالتوازي مع تحذيرات من شركات أمنية كبرى من تنامي المخاطر الناتجة عن أدوات الذكاء الاصطناعي.
وبذلك لا تقتصر التهديدات على سرقة البيانات، بل تمتد إلى تعطيل العمليات التجارية والخدمات العامة، بما قد يضغط على الإيرادات ويرفع تكاليف استعادة الأنظمة والتأمين السيبراني والاستثمار في البنية الدفاعية.