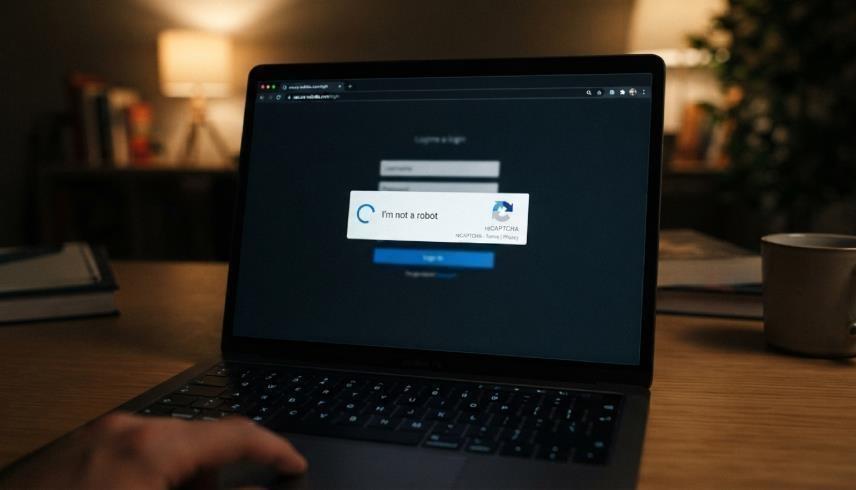
صورة تعبيرية مولّدة بالذكاء الاصطناعي
الأربعاء 18 نوفمبر 2026 / 22:52
في تطور لافت لأساليب الاحتيال الرقمي، باتت اختبارات التحقق من الهوية المعروفة باسم "أنا لست روبوتاً" تشكّل خطراً داهماً، بعد أن استغلها قراصنة للسيطرة على الأجهزة وسرقة البيانات الحساسة.
بخلاف إبطاء الجهاز أو التجسس العام، تشمل تداعيات الاختراق سرقة كلمات المرور، وبيانات الدخول المصرفية، وحتى اعتراض رموز المصادقة الثنائية، ما يجعل الحسابات المحمية بطبقات أمان إضافية عرضة للسرقة.
وكشف تقرير لصحيفة "الغارديان" البريطانية عن انتشار نمط متطور من الهجمات السيبرانية يُعرف بـ "ClickFix"، يقوم في جوهره على توظيف الثقة التي يبديها المتصفحون تجاه اختبارات التحقق، حيث يبتكر القراصنة نسخاً مقلّدة بدقة متناهية، هدفها إقناع المستخدم بتنفيذ تعليمات برمجية بيده، تحوّله عملياً إلى شريك غير مقصود في اختراق جهازه.
خطوات بسيطة.. واختراق كامل
على عكس الاختبارات المعروفة التي تطلب تحديد صور إشارات المرور أو كتابة أحرف مشوهة، تعتمد حيلة "ClickFix" على الهندسة الاجتماعية السريعة، فبمجرد النقر على مربع تأكيد الهوية في النافذة المزيفة، تقوم الصفحة في الخفاء بنسخ كود برمجي خبيث مباشرة إلى "حافظة الجهاز".
عقب ذلك تظهر تعليمات تبدو طبيعية تطلب من المستخدم تنفيذ ثلاث خطوات سريعة على لوحة المفاتيح لإتمام التحقق:
1- الضغط على مفتاحي (Windows + R) لفتح نافذة تشغيل الأوامر.
2- الضغط على (Ctrl + V) للصق النص المنسوخ سلفاً.
3- الضغط على زر الإدخال (Enter).
وبتنفيذها يكون المستخدم قد شغّل البرمجية الخبيثة بنفسه، متجاوزاً بذلك العديد من جدران الحماية التقليدية، ليمنح القراصنة صلاحية الوصول الكامل إلى نظامه.
وفي نسخ أخرى من الاحتيال، يظهر للمستخدم إشعار وهمي بوجود "عطل تقني" في تحميل الصفحة، ويُطلب منه اتباع الخطوات ذاتها لإصلاحه.
 ثاني اختراق في 2026.. تسريب بيانات 150 ألف سائق في "أوبر" - موقع 24تعرضت بيانات آلاف السائقين في شركة النقل التشاركي "أوبر" لاختراق على خلفية استهداف أحد مزودي التكنولوجيا التابعين لها، في حادثة تكشف عن مخاطر أمنية مرتبطة بسلاسل توريد التكنولوجيا.
هجمات عابرة للأنظمة
بخلاف إبطاء الجهاز أو التجسس العام، تشمل تداعيات الاختراق سرقة كلمات المرور، وبيانات الدخول المصرفية، وحتى اعتراض رموز المصادقة الثنائية، ما يجعل الحسابات المحمية بطبقات أمان إضافية عرضة للسرقة.
في الشأن ذاته، طالت التهديدات أنظمة "آبل" أيضاً، بعدما وثّقت شركة الأمن السيبراني "هانتريس" خلال العام الجاري هجوماً مماثلاً استهدف مستخدمي أجهزة "ماك"، وتمكّن من اختراق خدمة حفظ كلمات المرور (Keychain) والوصول إلى محافظ العملات المشفرة.
وفي تتبُّع لمسار هذه الهجمات، رصد باحثو "نتسكوب ثريت لابس" في أغسطس (آب) الماضي اختراق 5400 موقع إلكتروني تابع لأكثر من 2200 مؤسسة، ضمن حملة أُطلق عليها "EtherHiding".
واعتمد المهاجمون في تلك الحملة على تسخير تقنية "البلوك تشين" والعقود الذكية كمنصة لتخزين البرمجيات الضارة وتحديثها تلقائياً بعيداً عن المواقع المخترقة، وبالتالي يصبح رصدها أو تعطيلها مهمة بالغة الصعوبة.
 121.8 مليون حساب في مرمى الاختراقات.. الهجمات الرقمية تقفز عالمياً - موقع 24تواجه الحصون الرقمية حول العالم موجة متزايدة من الاختراقات، حيث كشفت أحدث البيانات الصادرة عن شركة "سيرف شارك" المتخصصة في خدمات الخصوصية والأمن الرقمي عن اختراق ما يربو على..
قواعد لتجنب الاختراق
يُجمع خبراء الأمن السيبراني على أن خط الدفاع الأول ضد هذه الهجمات هو الوعي والتريث، فالمهاجمون يراهنون على استعجال المستخدم، ما يجعل التوقف قبل تنفيذ أي تعليمات أمراً أساسياً لتجنب الوقوع في الفخ.
ولحماية البيانات يوصي المختصون بالقواعد التالية:
- أي اختبار تحقق من الهوية يطلب فتح نافذة الأوامر (Run أو PowerShell في ويندوز، أو Terminal في ماك) ولصق أي نص برمجي هو محاولة اختراق مؤكدة بنسبة 100%، حتى لو ظهر على موقع تثق به.
- تجنّب الدخول إلى المواقع البنكية أو الحكومية عبر روابط مرسلة في رسائل بريدية أو نصية، واحرص على كتابة عنوان الموقع يدوياً في المتصفح.
- حافظ على تحديث نظام التشغيل وبرامج مكافحة الفيروسات بانتظام، واستعن ببرامج إدارة كلمات المرور الموثوقة.
- في حال ساورتك الشكوك بأنك نفذت خطوات مشابهة عن طريق الخطأ، بادر فوراً بتغيير كلمات مرور حساباتك الحساسة من جهاز آخر آمن، وتواصل مع البنك الذي تتعامل معه لتجميد أي معاملات مشبوهة.