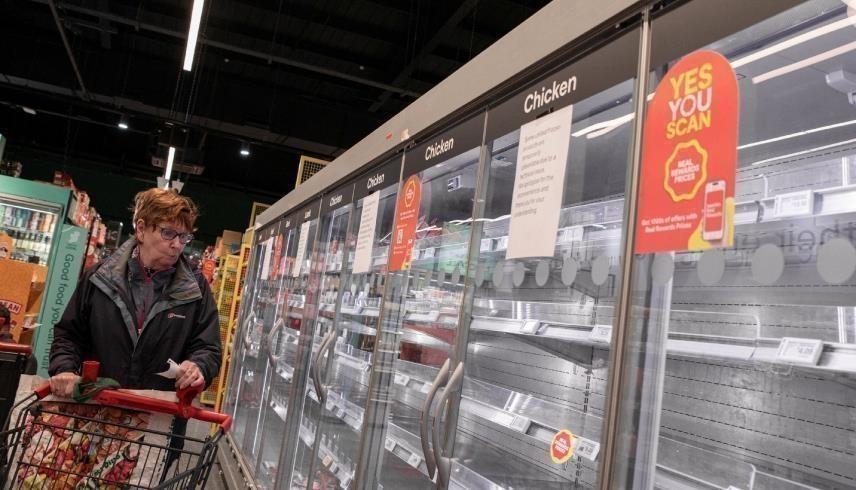
أحد المتاجر المتضررة من الهجوم السيبراني في أيرلندا (رويترز)
السبت 7 نوفمبر 2026 / 15:18
أصبحت ثلاجات المتاجر وبنوك الدم أهدافاً لهجمات إلكترونية متصاعدة في أوروبا، بعدما انتقل المخترقون من العبث بأنظمة حفظ الأغذية إلى التلاعب بمعدات تخزين عينات الدم والبلازما في فرنسا، في تطور يثير تساؤلات بشأن الجهات التي تقف وراء هذه الهجمات وقدرتها على اختراق البنية التحتية الحيوية التي تمس حياة ملايين الأشخاص.
اللافت أن الهجمات كشفت عن مشكلة أهم من هوية المنفذين، وهي ضعف تأمين أنظمة التشغيل الصناعية (OT)، التي تتحكم في المعدات والعمليات المادية، مثل التبريد والمضخات وأنظمة المراقبة.
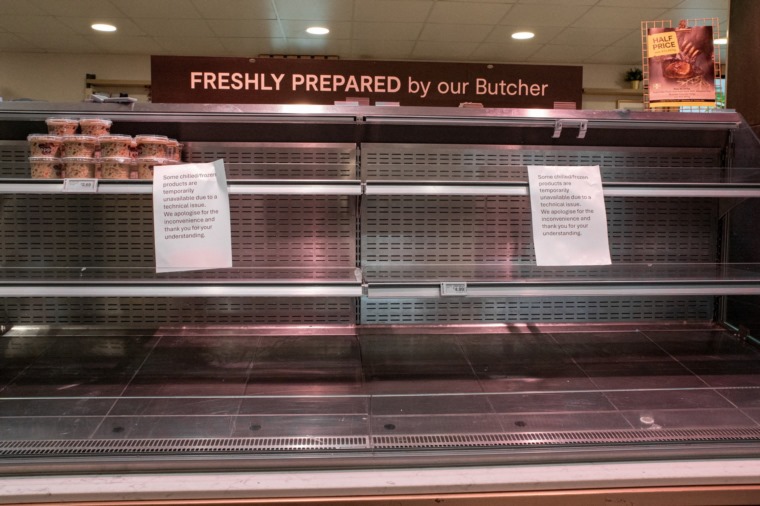
وبدأت ملامح هذه الموجة تتكشّف في أكتوبر (تشرين الأول) 2026، عندما تعرضت أنظمة التبريد في 700 متجر بفرنسا لهجمات إلكترونية، نجح خلالها مخترقون في تغيير إعدادات درجات الحرارة وتشغيل أنظمة إذابة الجليد، ما تسبب في إفساد كميات كبيرة من الأغذية، قدرت خسائرها بملايين اليورو، فيما شهدت بعض المواقع حرائق وأعطالاً في المعدات.
واتسع نطاق الهجمات خلال الثاني والثالث من نوفمبر (تشرين الثاني)، ليشمل أكثر من 115 موقعاً تجارياً في 10 دول أوروبية على الأقل، بينها بلجيكا وإستونيا وأيرلندا وفنلندا ولوكسمبورغ وهولندا والسويد وإيطاليا وألمانيا ورومانيا وبريطانيا، مع ارتفاع درجات الحرارة داخل بعض وحدات التبريد إلى 50 درجة مئوية.
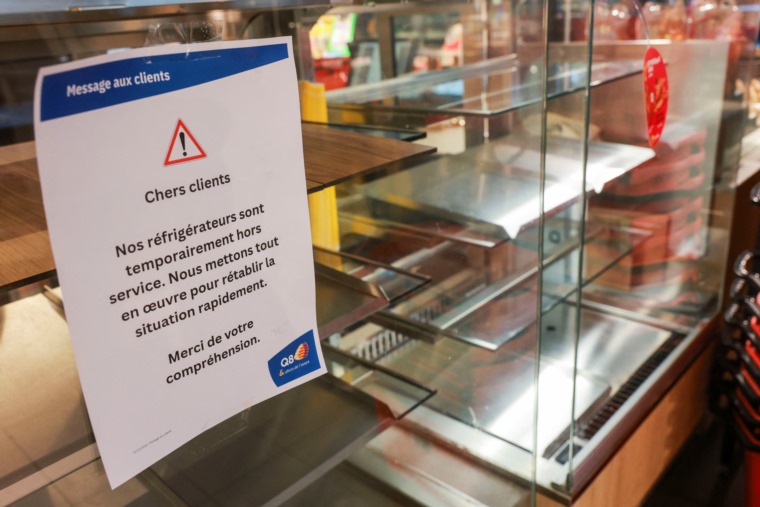
بنوك الدم في مرمى القراصنة
غير أن التطور الأكثر خطورة تمثّل في استهداف أنظمة التبريد التابعة لمؤسسة الدم الفرنسية (EFS)، المسؤولة عن جمع الدم وفحصه وتجهيزه وتوزيعه على أكثر من 1900 مستشفى في فرنسا، وتوفير احتياجات أكثر من مليون مريض سنوياً.
وسجلت المؤسسة الاختراق في مطلع نوفمبر (تشرين الثاني) الجاري، حيث تمكّن مهاجمون من التلاعب بإعدادات التبريد في ثلاث منشآت تابعة للمؤسسة بمنطقة بورغوندي وفرانش كونتيه، ورفعوا درجات الحرارة إلى مستويات مرتفعة للغاية، بعدما كانت غرف التخزين تحفظ عينات الدم والبلازما عند 30 درجة مئوية تحت الصفر.
واستهدف الاختراق شركة Coolworld الهولندية، المزودة لأنظمة التحكم في درجات الحرارة، وليس الشبكات المعلوماتية لمؤسسة الدم مباشرة، ما كشف خطورة الثغرات الأمنية لدى الشركات الخارجية التي تتولى تشغيل وصيانة المعدات الحيوية.
ورغم خطورة الحادث، حالت أنظمة الإنذار والمراقبة دون تلف منتجات الدم، بعدما تدخل الفنيون سريعاً ونقلوا العينات إلى منشآت أخرى.
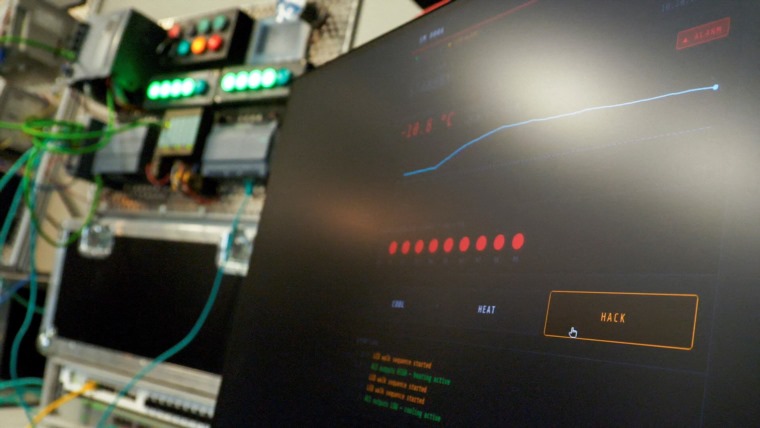
من يقف وراء الهجمات؟
لا تزال هوية الجهات المسؤولة عن اختراق أنظمة التبريد الأوروبية غير محسومة، رغم ظهور مؤشرات على احتمال وجود عملية منظمة سبقت تنفيذها.
ففي الثالث من نوفمبر، أعلنت مجموعتا القرصنة المواليتان لروسيا NoName057(16) وZ-Pentest Alliance مسؤوليتهما عن الهجمات عبر منشورات ومقاطع فيديو على تطبيق "تلغرام"، ونشرتا بيانات قالتا إنها اعتمادات دخول إلى معدات تتحكم في درجات الحرارة، من بينها أجهزة تنتجها شركتا Danfoss الدنماركية وCopeland الأمريكية.
غير أن خبراء في الأمن السيبراني أبدوا شكوكاً بشأن صحتها، خاصة مع عدم توافر أدلة تؤكد أن الهجمات نُفذت باستخدام بيانات الدخول المسروقة التي نشرتها المجموعتان.
وقال توم هيغل، رئيس أبحاث استخبارات التهديدات في شركة SentinelOne، إن احتمال تورط جهات موالية لروسيا يظل قائماً بالنظر إلى سوابق استهداف أنظمة صناعية، لكنه شدد على أن ذلك لا يمثل دليلاً يربطها بالهجمات الأخيرة.
أما الاشتباه في جهات مرتبطة بإيران الذي أشارت إليه بعض التقارير، فلا يزال أمراً غير مؤكد أيضاً، كونه يتصل بهجمات منفصلة أخرى.
آلاف الأجهزة مكشوفة على الإنترنت
اللافت أن الهجمات كشفت عن مشكلة أهم من هوية المنفذين، وهي ضعف تأمين أنظمة التشغيل الصناعية (OT)، التي تتحكم في المعدات والعمليات المادية، مثل التبريد والمضخات وأنظمة المراقبة.
وأوضحت عمليات رصد أجرتها شركة Palo Alto Networks خلال الخامس والسادس من نوفمبر وجود أكثر من 5 آلاف جهاز متصل بالإنترنت، من إنتاج شركات وردت أسماؤها في تحذيرات أمنية فرنسية.
وتشمل أبرز نقاط الضعف كلمات المرور الافتراضية، وواجهات التحكم المكشوفة على الإنترنت، ومنح شركات الصيانة صلاحيات دخول عن بُعد دون ضوابط كافية، إلى جانب صعوبة تحديث بعض المعدات القديمة التي قد يتطلب إصلاح ثغراتها إيقاف تشغيلها.
وتزداد المخاطر مع استخدام أدوات الذكاء الاصطناعي في اكتشاف الثغرات وفهم الأنظمة الصناعية، ما يسمح للمهاجمين بتسريع عمليات البحث عن نقاط الضعف واستغلالها، حتى دون امتلاك خبرة متخصصة في كل قطاع.