لا يترك لصوص العصر الرقمي بصمات أصابع على الخزائن، ولا يحتاجون إلى أقنعة أو سيارات للهرب، فقط يكفي أن تُفتح ثغرة صغيرة في جهاز واحد، حتى تتدفق المليارات عبر شبكات الـ"بلوك تشين" في دقائق. لكن ما يميز هذا العالم أن كل معاملة تبقى مسجلة إلى الأبد، وأن المال المسروق، مهما تنقّل بين المحافظ، يترك خلفه أثراً يمكن تتبعه.
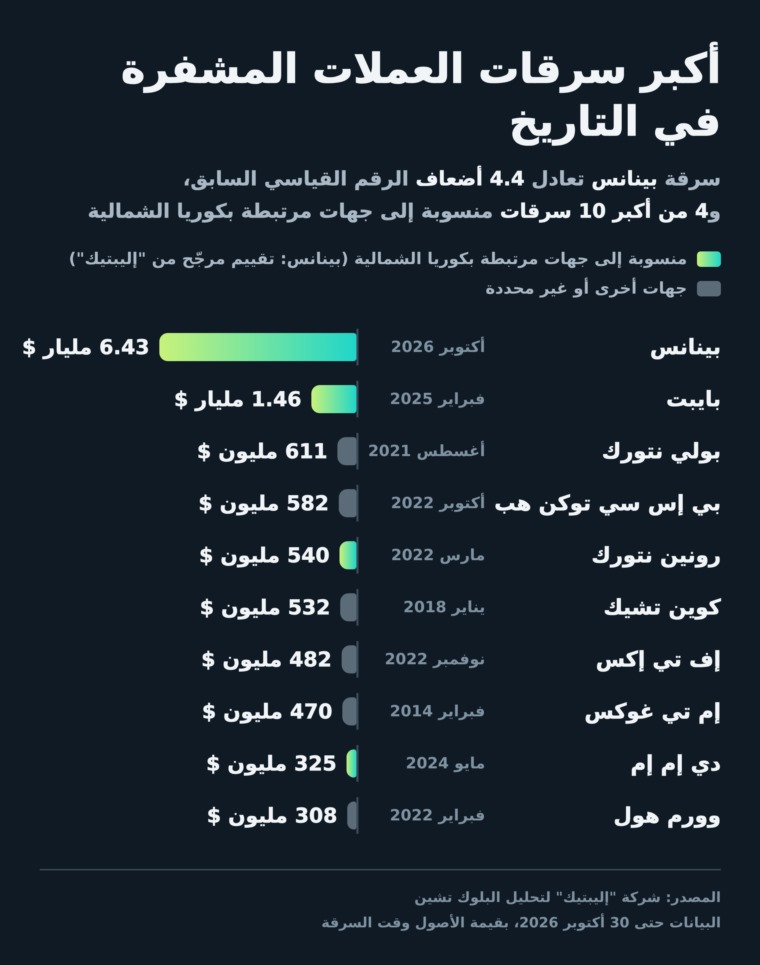
وعلى هذا الأثر، يعمل المحققون منذ مساء الخميس، بعد خروج ما بين 6.3 و6.4 مليار دولار من محافظ منصة "بينانس"، أكبر بورصة أصول رقمية في العالم، في ما يُعد أكبر سرقة للعملات المشفرة على الإطلاق.
غير أن شركات تحليل الـ"بلوك تشين" لم تنتظر طويلاً، إذ أجمع عدد منها على ربط الهجوم بمجموعة "تريدر ترايتور"، المرتبطة بكوريا الشمالية.
 أكبر سرقة رقمية في التاريخ.. اختراق "بينانس" يكبّدها 6.3 مليار دولار - موقع 24أعلنت بينانس، أكبر بورصة للعملات المشفرة في العالم، أن اختراقاً أمنياً تسبب في خسائر تقدر بنحو 6.3 مليار دولار، ما وصفه محللون بأنه قد يكون أكبر عملية سرقة للعملات المشفرة على الإطلاق، وقد يدفع المستثمرين إلى إعادة النظر في مخاطر امتلاك الأصول الرقمية.
الدليل الأقوى: أموال مختلطة
قالت شركة "تشيناليسيس" إن "أقوى دليل" على تورط المجموعة جاء من مراقبة حركة الأموال بشكل فوري، إذ رصد محققوها اختلاط الأموال المسروقة من "بينانس" بأموال سُرقت في سبتمبر (أيلول) الماضي من منصة "بيتجيت"، وهي سرقة نُسبت سابقاً إلى جهات كورية شمالية.
وتوصلت شركة "إليبتيك" إلى نفس النتيجة، مضيفة أن شبكة غسل الأموال المستخدمة تتقاطع مع خدمات استُخدمت في 3 سرقات سابقة نُسبت إلى المجموعة ذاتها. ورأت أن أسلوب الهجوم يحمل سمات "تريدر ترايتور" المعروفة: تحضير طويل، واستهداف للموظفين، واستغلال أنظمة التوقيع الخاصة بالمنصة. وأشارت إلى أن تنسيق هجوم عبر 11 شبكة "بلوك تشين" في نحو 3 ساعات يتطلب جهة ذات قدرات عالية.
ونسبت "تي آر إم لابس" الهجوم إلى المجموعة "بدرجة ثقة عالية"، وفقاً لـ"كوين تلغراف".
أنماط غير مسبوقة
ما لفت المحققين أكثر هو طريقة تحريك الأموال. فبدلاً من مسار مستقيم من محفظة إلى أخرى، رصدت "تشيناليسيس" آلاف المعاملات خلال فترة قصيرة، تتنقل فيها الأموال بين العناوين ذهاباً وإياباً، وتعود أحياناً إلى عناوين ظهرت في بداية السلسلة.
وتبدأ عناوين كثيرة بتلقي وحدة واحدة بالضبط من عملة "ترون"، ثم مبالغ أكبر، قبل أن تحولها إلى عناوين أخرى. وقالت الشركة إنها لم تشهد هذه الأنماط من قبل، وإنها تشير إلى عملية مؤتمتة مصممة لتضليل المتتبعين.
وفي السياق ذاته، رصدت "إليبتيك" محفظة على شبكة "ترون" أجرت 546 تحويلاً بفاصل زمني متوسطه 96 ثانية، بمبالغ عشوائية، فيما تمرر المحافظ المستقبِلة الأموال خلال نحو دقيقتين. وقالت إنها لا تستطيع بعد تحديد ما إذا كانت أدوات الذكاء الاصطناعي تُستخدم في العملية.
المال في خدمة الدولة
تكتسب هذه الاتهامات ثقلها من سجل المجموعة. فبحسب "إليبتيك"، يُعتقد أن جهات مرتبطة بكوريا الشمالية سرقت أكثر من 6.5 مليار دولار من العملات المشفرة في السنوات الأخيرة، وهو رقم ستضاعفه سرقة "بينانس" تقريباً إذا ثبت تورطها.
وتربط الحكومة الأمريكية هذه السرقات بتمويل برامج الأسلحة الكورية الشمالية. وخلص فريق من خبراء الأمم المتحدة في 2024 إلى أن بيونغ يانغ تموّل ما يصل إلى خُمسي برامجها النووية والصاروخية عبر "وسائل إلكترونية غير مشروعة".
المنصة تتحمل الكلفة
وأعلنت "بينانس" يوم السبت أنها عوّضت نحو 90% من الأصول المسروقة، وأن 10 عملات رئيسية، بينها "بتكوين" و"إيثر" و"تيثر"، باتت مغطاة بالكامل. واعتمدت في ذلك على جزء من صندوق حماية أصول المستخدمين "سافو"، إلى جانب صندوق التأمين على العقود الآجلة وخزينتها الخاصة. وتواصل شراء النسبة المتبقية، وهي عملات أقل سيولة، مؤكدة أن المنصة، وليس المستخدمين، ستتحمل الأثر المالي كاملاً.
وتعهدت "بينانس" بأن يتمكن المستخدمون من التحقق بشكل مستقل من تغطية أصولهم عبر آلية "إثبات الاحتياطيات" بحلول الثلاثاء 3 نوفمبر (تشرين الثاني)، على أن تُستأنف عمليات السحب يوم الأحد.
 "بينانس" تعوّض 90% من الأصول المسروقة.. وتعلن موعد استئناف عمليات السحب - موقع 24أعلنت منصة "بينانس" أنها عوّضت نحو 90% من الأصول المسروقة، في الاختراق الذي تعرضت له قبل يومين، ارتفاعاً من 80% في تحديثها السابق، مؤكدة أن المنصة، وليس المستخدمين، ستتحمل الأثر المالي للسرقة كاملاً.
وحتى الآن، تتجنب المنصة تحديد المسؤول عن الهجوم. وكتب رئيسها التنفيذي، ريتشارد تنغ، على منصة "إكس"، أن "تحقيقاتنا لم تحمّل المسؤولية لأي طرف"، موضحاً أن الهجوم تضمن "عملية أكثر تعقيداً" من مجرد إجراء واحد، وأن النتائج الأولية تشير إلى اختراق جهاز كمبيوتر محمول يخص أحد مهندسيها، دون أي دليل على تسرب المفاتيح الخاصة لمحافظ المنصة، وفقاً لموقع "كوين تلغراف".