التهديدات السيبرانية (رويترز)
الأربعاء 16 سبتمبر 2026 / 15:57
تكشف أحدث بيانات "كاسبرسكي" عن أكثر من 92 ألف هجوم سيبراني خلال الأشهر الخمسة الأولى من 2026، تضمنت برمجيات خبيثة أو تطبيقات غير مرغوب فيها "مُتنكرة" في صورة خدمات ذكاء اصطناعي شهيرة، مستهدفة مؤسسات وشركات في الشرق الأوسط وتركيا وأفريقيا، مما يعزز أهمية انتقال المؤسسات من نموذج أمني تفاعلي إلى نهج أكثر استباقية في مواجهة الهجمات.
أحمد أشرف: 75.8 مليون هجوم سيبراني في منطقة الشرق الأوسط خلال النصف الأول من 2026، و"تسميم" الذكاء الاصطناعي مصدر قلق ناشئ ومتطور في الهجمات.
92 ألف هجوم "مُتنكر" في صورة خدمات ذكاء اصطناعي شهيرة، و15 ألف برمجية خبيثة مُتنكرة في صورة برمجيات ذكاء وكيلي
تحولت المنطقة إلى وجهة جاذبة لمُجرمي الإنترنت لاحتضانها "ثلاثية" التحول الرقمي المُتسارع، والنشاط الاقتصادي الواسع، والتوترات الجيوسياسية المُحتدمة، ما وضعها في مرمى 75.8 مليون هجوم سيبراني عبر الإنترنت خلال الأشهر الستة الأولى من 2026.
في حوار خاص لـ "24"، كشف المُهندس أحمد أشرف، مُستشار أول الأمن السيبراني في شركة "كاسبرسكي" العالمية الرائدة في مجال الأمن السيبراني وحماية الخصوصية الرقمية، عن رصد ومتابعة أكثر من 20 مجموعة هجومية سيبرانية مُتقدمة ومنظمة (APT) تستهدف مؤسسات بمنطقة الشرق الأوسط وتركيا وأفريقيا، في الوقت الحالي.
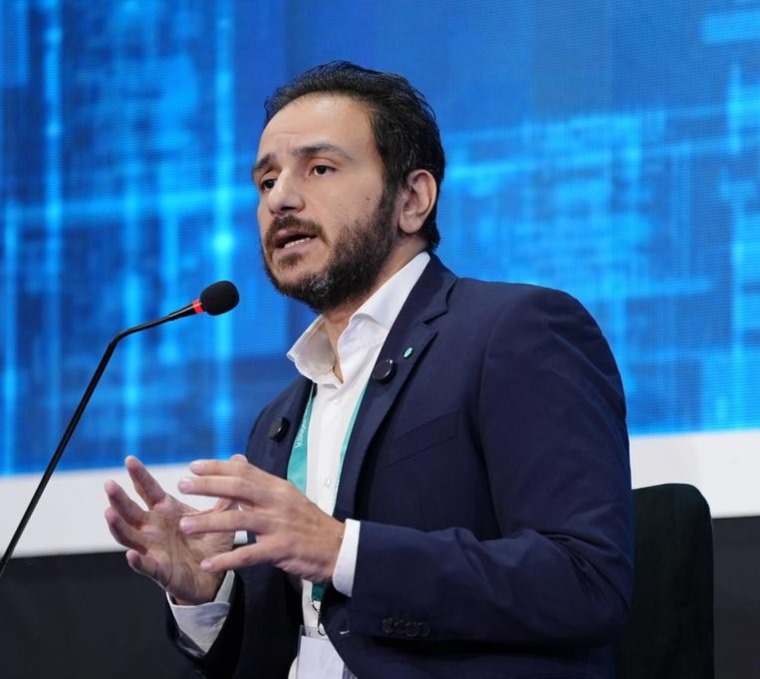
أحمد أشرف، مُستشار أول الأمن السيبراني في "كاسبرسكي" العالمية
لا تزال الصراعات الإقليمية من أبرز مُحركات هذا النشاط، إذ رصد فريق "كاسبرسكي"، مجموعات هجومية مثل "MuddyWater" الإيرانية، تستخدم سلاسل "برمجيات خبيثة" خلال تصاعد الأحداث بالمنطقة، لم يسبق كشفها.
يتزامن ذلك مع مشاركة مجلس الأمن السيبراني لحكومة دولة الإمارات في معرض ومؤتمر الخليج العالمي لأمن المعلومات "جيسيك جلوبال 2026"، الذي تنطلق أعماله في "إكسبو دبي" 16 سبتمبر (أيلول) الجاري ويستمر 3 أيام، والذي يشهد استعراض منظومة الأمن السيبراني في الدولة وجهودها الاستباقية وأحدث التوجهات والحلول الوطنية في مجال الأمن السيبراني في ظل التحولات المتسارعة التي يشهدها القطاع عالمياً.
 الأمن السيبراني بالإمارات: تصدينا لأكثر من 640 ألف هجمة في يوم واحد - موقع 24قال الدكتور محمد الكويتي، رئيس مجلس الأمن السيبراني لدولة الإمارات، إنّه سبق أن تمّ التصدي لأكثر من 640 ألف هجمة خلال يوم واحد، وكان من أخطر المحاولات التي تمّ رصدها محاولة تدمير بيانات بنية تحتية رئيسية تابعة للقطاع الخاص تدعم القطاع الحكومي، حيث تم التصدي بكفاءة تامة لتلك الهجمة وحماية البيانات.
كيف تتصدى الشركات للتهديدات المُتسارعة؟
أمام هذه المخاطر المتزايدة على الشركات والمؤسسات في الشرق الأوسط، يدفع مستشار الأمن السيبراني في "كاسبرسكي" باتجاه انتقال المؤسسات من نموذج أمني تفاعلي إلى نهج أكثر استباقية عبر:
- مراقبة خطر "الأطراف الثالثة" وسلاسل التوريد.
- تحديث الأنظمة والبرمجيات وإغلاق الثغرات الأمنية باستمرار.
- الاستثمار المستمر في التوعية والتدريب على الأمن السيبراني للموظفين.
- الاستعانة بـ "استخبارات التهديدات وحماية الأجهزة الطرفية"، إذ يساعدان في جمع وتحليل وتفسير البيانات المتعلقة بالتهديدات الرقمية الحالية والمحتملة لفهم أساليب المخترقين.
- اعتماد حلول الكشف والاستجابة لنقاط النهاية "EDR" والموسعة "XDR"، وهي بمثابة تقنيات أمنية متقدمة تُستخدم للكشف عن التهديدات السيبرانية والاستجابة لها، حيث تركز "EDR" على حماية الأجهزة الفردية، بينما توسع "XDR" نطاق الحماية ليشمل كامل البنية التحتية.
دوافع مجرمي الإنترنت لاستهداف المنطقة
لا تتحرك خريطة التهديدات في المنطقة بدافع اقتصادي واحد، فهناك مهاجمون يستهدفون المؤسسات المالية لقيمتها المالية المباشرة، فيما يشن آخرون هجماتهم على المؤسسات الحكومية من أجل معلوماتها الحساسة لأغراض التجسس، بينما تحظى شركات الاتصالات بأهمية كبيرة للسيطرة على البيانات.
في هذا السياق، تُظهر نتائج رصد حديثة وجود نشاط كبير حالياً يستهدف أنظمة "الأتمتة الصناعية"، ما يُعني أن المؤسسات الحكومية والصناعية ضمن أكثر القطاعات احتياجاً لخدمات مجابهة فاعلة للحوادث السيبرانية.
تكشف بيانات 2025، عن تعرض 82 % من الشركات "الصغيرة والمتوسطة" في الشرق الأوسط وتركيا وأفريقيا لحوادث سيبرانية، إذ وقعت 20% منها فريسة لهجمات "التصيد الاحتيالي"، فيما جرى استغلال "ثغرات برمجية" لاختراق 17% منها، تزامناً مع استهداف 16% من هذه الشركات عن طريق الوصول الخارجي عن بُعد.
ورصدت "كسبرسكي" أكثر من 15 ألف عينة برمجيات خبيثة "مُتنكرة" في صورة برمجيات للذكاء الاصطناعي الوكيلي. وتكمن الخطورة في أن وكيل الذكاء الاصطناعي بات يملك إمكانية الوصول إلى معلومات حساسة والقدرة على اتخاذ إجراءات نيابة عن المستخدم، ما قد يؤدي إلى تأثير أكبر بكثير إذا تم التلاعب به.
يبرز "تسميم الذكاء الاصطناعي" والتلاعب بالبيانات والمعلومات كمصدر قلق ناشئ وخطير، مع تزايد اعتماد المؤسسات على الذكاء الاصطناعي في اتخاذ القرارات، وقد يصبح اختراق المعلومات التي تغذي هذه الأنظمة مساراً أكثر جاذبية للهجمات. يعني بـ "تسميم" الذكاء الاصطناعي، إدخال معلومات أو بيانات خاطئة ومضللة عمداً إلى نموذج الذكاء الاصطناعي لإفساد معرفته والتلاعب بسلوكه لإحداث أضرار خفية.
ولا يقف الخطر عند ذلك، إذ يشير المهندس أحمد أشرف، إلى اعتماد المهاجمين الذكاء الاصطناعي لـ"أتمتة وتسريع" الهجمات التي كانت تحتاج في السابق جهداً بشرياً كبيراً، بدءاً من الاستطلاع و"الهندسة الاجتماعية" - وهي تقنية تلاعب نفسي تستغل الخطأ البشري لخداع الأشخاص للإفصاح عن الأسرار - وصولاً إلى إنشاء المحتوى الخبيث وتكييف الهجمات.